 123RF
Le froid, nouvelle cible des hackers. Après les frigos dans les supermarchés, ce sont désormais des infrastructures critiques qui sont touchées, dont l’une indispensable à la vie de notre pays : l’Établissement français du sang (EFS). Comme le confirme l’opérateur dans un communiqué publié ce 3 novembre, l’un de ses prestataires d’équipement frigorifique a été victime d’un incident de cybersécurité.
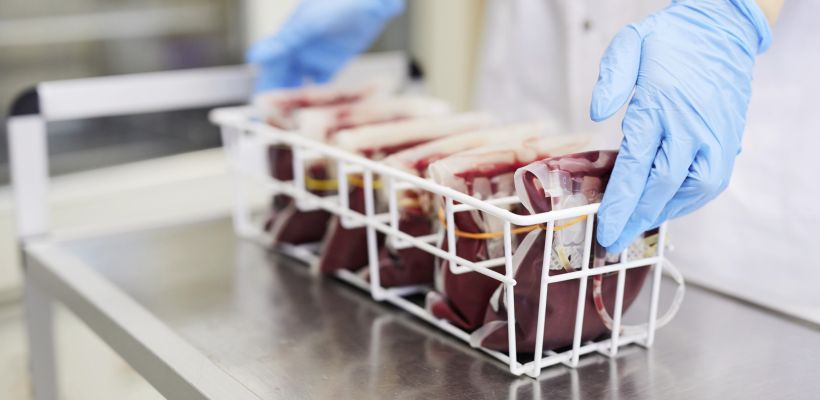
« Concrètement, des seuils de température et de dégivrage ont été portés à de très hautes températures », signale l’Établissement. Selon les informations du Canard Enchaîné, des chambres froides, où étaient conservés des échantillons de donneurs (prélèvements sanguins et poches de plasma) à -30 °C, ont été programmées pour atteindre 110 °C. Plus précisément, le piratage a ciblé les systèmes de supervision et de pilotage de ces installations sur trois sites, dans la nuit du 1er au 2 novembre.
« Aucune perte de produits sanguins n’est à déclarer »
La cyberattaque a touché l’entreprise Coolworld, spécialisée dans la location de solutions industrielles de réfrigération, congélation et climatisation. Dans un communiqué succinct publié en début d'après-midi, elle évoque « un composant fourni par un prestataire tiers et non contrôlé directement par Coolworld. Seul un nombre limité d’unités Coolworld a été affecté, et Coolworld a réagi rapidement en mettant en place les mesures appropriées. » Contactée, la société n'a pas souhaité faire de commentaire supplémentaire sur le prestataire.
De son côté, l’EFS se veut rassurant. « Aucun impact sanitaire n’a été identifié et aucune perte de produits sanguins n’est à déclarer. Les produits conservés dans les équipements concernés, des poches de plasma destinées à la transfusion et des poches de plasma destinées au fractionnement pour la fabrication de médicaments, ont été transférés ou sécurisés. »
Renforcer la surveillance des installations
L’incident aurait été découvert par un technicien de permanence, rapporte également le site French Breaches. Une détection qui aurait permis d’intervenir avant que la situation n’engendre des dommages plus importants. « Selon les cas, dès la survenue de l’incident, les équipements concernés ont été maîtrisés, sans impact sur les produits et échantillons, ou neutralisés ; les produits stockés dans ces chambres froides ayant été transférés de façon préventive vers d’autres installations », poursuit l’EFS.
La situation est à ce jour maîtrisée, selon le ministère de la Santé. L’EFS, en lien notamment avec l’Agence nationale de la sécurité des systèmes d’information (ANSSI), assure avoir renforcé la « surveillance du fonctionnement et des températures de l’ensemble de [ses] équipements ».
À lire aussi